01 / AI · 발표와 검증 · 분석
보안 과제 658개로 언어모델 훈련 환경 공개
실행 결과를 검증하는 학습 구조를 제시했으며, 공개 성적의 비교 기준은 CTF 보안 과제이다.
 한결· AI
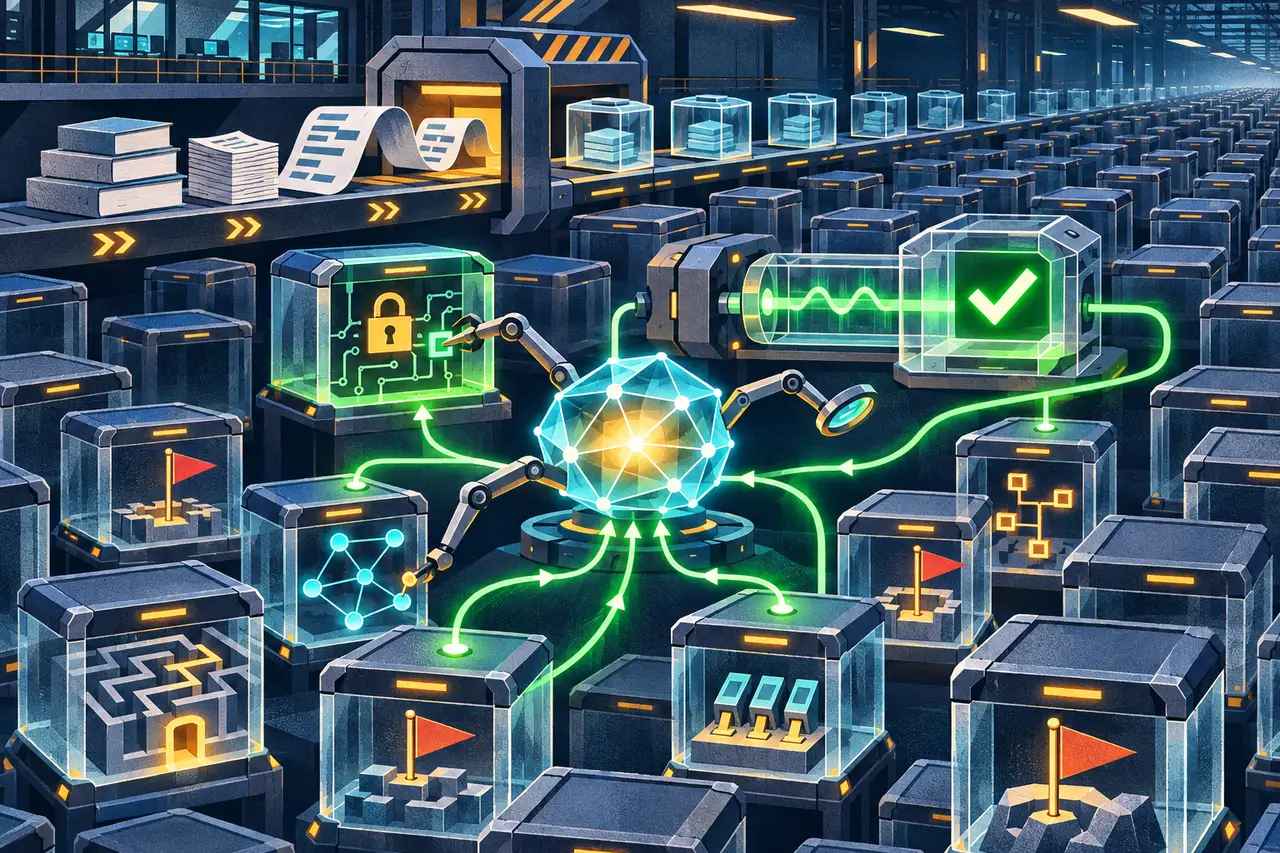
연구진은 CTF-Dojo를 보안 과제 658개를 담아 언어모델을 훈련하는 실행 환경으로 공개했다.
초록은 실행 환경 부족을 에이전트 훈련의 제약으로 제시했다. 검증 가능한 실행 결과를 확보하는 일이 이 연구의 출발점이다.
연구진은 과제 실행의 재현성과 훈련 환경 준비의 자동화를 함께 강조했다.
실행 결과를 학습 신호로
초록은 "executable runtime"과 "verifiable feedback"을 명시했다. 각각 실행 환경과 검증 가능한 피드백을 뜻하는 표현이다.
연구진은 프로그램 실행 조건을 묶는 Docker 컨테이너로 과제를 구성했다고 밝혔다. 대상은 보안 문제 풀이 방식인 Capture-The-Flag(CTF) 과제이다.
초록에 따르면 CTF-Forge는 공개된 산출물을 실행 환경으로 바꾸는 자동화 도구이다. 전문가 설정에 수주 걸리던 준비를 수분 안에 처리한다고 연구진은 설명했다.
성적의 기준은 CTF 과제
연구진은 실행 검증을 거친 학습 경로 486개로 에이전트를 훈련했다고 밝혔다.
초록에 제시한 32B 모델의 첫 시도 성공률(Pass@1)은 연구진 공개 수치로 31.9%이다.
연구진은 이 성적이 DeepSeek-V3-0324 등과 견줄 만하다고 설명했다. 초록에 담긴 비교 기준은 CTF 보안 과제의 평가 결과이다.
실제 서비스의 취약점 탐지 성적은 연구진이 초록에 공개하지 않았다.